Árvore de falhas (FTA): o que é, simbologia, cálculo, exemplo e modelo em Excel
A origem no Minuteman e na Bell Labs, a lógica dedutiva, os símbolos, o passo a passo, os conjuntos de corte mínimos, o cálculo da probabilidade com portas E e OU, um exemplo de parada de linha de envase e o uso na segurança do trabalho e na manutenção, com planilha para baixar.

A árvore de falhas parte de um evento que ninguém quer ver acontecer, como a parada de uma linha ou um acidente. Dali ela desce até as falhas de componente e os erros que, sozinhos ou combinados, levam a ele. Ela responde duas perguntas que a maioria das análises deixa no ar: quais combinações derrubam o sistema e qual a chance de isso acontecer.
No começo da carreira, na Votorantim Metais, eu trabalhei em parada industrial e no programa de manutenção autônoma. Parada é o momento em que a pergunta “o que pode nos tirar do ar de novo?” deixa de ser teórica, porque cada hora de equipamento parado tem preço. A resposta quase nunca é um item só. É uma combinação, e a árvore de falhas é a ferramenta feita para enxergar combinações.
Este guia mostra de onde vem o método, a simbologia e o passo a passo. Depois vêm as duas leituras que ele permite: a qualitativa, com os conjuntos de corte mínimos, e a quantitativa, com a probabilidade do evento topo. O exemplo é a parada de uma linha de envase por falta de água, com 12 eventos, 6 portas e 17 cortes calculados numa planilha que está para baixar.
O que é árvore de falhas (FTA)
Árvore de falhas, ou FTA, é um método dedutivo que parte de um evento indesejado, o evento topo, e desce até as causas básicas que levam a ele. As causas se ligam por portas lógicas E e OU. O diagrama mostra as combinações de falhas que produzem o topo e permite calcular sua probabilidade.
Em português aparecem vários nomes para a mesma coisa: análise de árvore de falhas, AAF, árvore de análise de falhas e o termo em inglês FTA, de fault tree analysis. Todos descrevem o mesmo diagrama, que cresce de cima para baixo. No topo fica a falha do sistema. Embaixo ficam as falhas que dá para atribuir a um componente, a uma pessoa ou a uma condição externa, cada uma com a sua probabilidade. O nome parece, mas o diagrama de árvore é outra ferramenta: ele desdobra um objetivo em meios e não calcula probabilidade.
A palavra que importa na definição é dedutivo. O Fault Tree Handbook da Comissão Reguladora Nuclear dos Estados Unidos, o NUREG-0492 de 1981, e a versão aeroespacial da NASA, de 2002, descrevem a FTA do mesmo jeito: o raciocínio começa no efeito e anda para trás, passo a passo, até as causas. É o caminho inverso da FMEA, que parte de cada componente e pergunta o que acontece se ele falhar.
De onde vem: Bell Labs, Minuteman, Boeing e NASA
A técnica nasceu na Bell Laboratories, entre 1961 e 1962, num contrato da Força Aérea dos Estados Unidos. H. A. Watson e A. Mearns precisavam avaliar a segurança do sistema de controle de lançamento do míssil Minuteman I. O registro está no artigo “Fault Tree Analysis: A History”, de Clifton Ericson, apresentado na 17ª International System Safety Conference, em 1999.
A história seguiu rápido. Dave Haasl, da Boeing, reconheceu o valor da ferramenta em 1963 e a Boeing aplicou a árvore de falhas ao sistema Minuteman inteiro. Por volta de 1966, outras divisões da empresa passaram a usá-la no projeto de aviões comerciais. Depois do incêndio da Apollo 1, em 1967, a NASA contratou a Boeing para um programa de segurança que incluiu FTA de todo o sistema Apollo.
A indústria nuclear veio em seguida. O estudo WASH-1400, dos anos 1970, usou árvores de falhas em larga escala para estimar a probabilidade de acidentes em usinas. O acidente de Three Mile Island, em 1979, consolidou o método. A FTA virou norma internacional na IEC 61025 e hoje aparece em aviação, química, ferrovia, petróleo, saúde e manutenção industrial.
Há uma lição de economia escondida nessa origem. O manual da NASA conta que a análise do Minuteman precisou de apenas três árvores, uma para cada evento indesejado: lançamento programado inadvertido, ignição acidental do motor e lançamento com falha. Três perguntas bem escolhidas cobriram um sistema enorme. É isso que o método pede de você: poucas perguntas, muito bem definidas.
Quando usar a análise de árvore de falhas
A análise de árvore de falhas rende quando existe um evento indesejado grave e bem definido. Ela rende mais ainda quando ele pode acontecer por mais de um caminho. Ela é trabalhosa demais para defeito barato e frequente. Para esse tipo de problema, o Pareto e o Ishikawa resolvem mais rápido. Se a empresa já tem uma matriz de risco, os eventos classificados como graves são os candidatos naturais a evento topo.
- Acidente ou falha de segurança. Queda de altura, vazamento de produto perigoso, prensa que fecha com a mão do operador dentro, alarme que não toca. São eventos raros, e esperar acontecer para aprender custa caro.
- Parada de linha ou de equipamento crítico. Quando uma hora parada custa mais que uma semana de análise, vale entender quais combinações levam à parada e quais delas são pontos únicos.
- Projeto ou mudança de sistema. Antes de instalar uma bomba reserva, um intertravamento ou um gerador, a árvore mostra quanto cada proteção reduz o risco e onde a redundância é falsa.
- Investigação de falha que já ocorreu. A árvore organiza as hipóteses e mostra que outras combinações poderiam ter levado ao mesmo resultado. Nessa função ela trabalha junto com a análise de causa raiz, que prova qual caminho aconteceu de fato.
Ela não serve como primeira ferramenta para um problema ainda vago. “A fábrica tem muita parada” ainda não é um evento topo. “A linha 2 de envase para por falta de água de processo” é. Se o problema ainda não tem esse grau de definição, o trabalho começa na fase Definir do projeto, com dados de parada e um diagrama de Pareto das causas.
Simbologia da árvore de falhas
A árvore usa poucos símbolos, e quem domina seis deles lê a maioria dos diagramas de livro e de software. Os nomes e as formas seguem os manuais da NRC e da NASA e a norma IEC 61025.

| Símbolo | Forma | O que significa | Exemplo |
|---|---|---|---|
| Evento topo | Retângulo no alto | O evento indesejado que a análise inteira explica | Linha de envase para por falta de água |
| Evento intermediário | Retângulo | Falha que resulta de outras e fica acima de uma porta | Nenhuma bomba entrega vazão |
| Evento básico | Círculo | Falha de componente, erro humano ou condição com probabilidade conhecida | Selo mecânico da bomba vaza |
| Evento não desenvolvido | Losango | Causa que não vale detalhar ou sobre a qual falta informação | Falha interna do fornecedor de energia |
| Porta E | Base reta e topo arredondado | A saída ocorre se todas as entradas ocorrem | Bomba principal para e a reserva não assume |
| Porta OU | Escudo com base curva | A saída ocorre se qualquer entrada ocorre | Motor queima ou rolamento trava |
| Porta de inibição | Hexágono com a condição ao lado | A entrada só produz a saída se a condição estiver presente | Vazamento vira incêndio só com fonte de ignição |
Existem símbolos adicionais, como o triângulo de transferência, que leva um ramo grande para outra folha, e portas especiais para sequência no tempo. Para uma primeira árvore de falhas, as portas E e OU e os três tipos de evento resolvem quase tudo. A porta de inibição se calcula como uma porta E, com a condição entrando como um evento de probabilidade própria.
Como fazer uma árvore de falhas, passo a passo
A construção cabe em duas ou três sessões de duas horas com quatro a seis pessoas. Chame quem opera, quem mantém, quem projetou ou conhece o projeto e alguém de segurança ou de qualidade. A ordem abaixo é a que menos gera retrabalho.
- Defina o evento topo numa frase. Diga o que falha, onde e em que intervalo de tempo. “Parada da linha 2 por falta de água de processo, em um mês de operação” é bom. “Problemas na utilidade” não serve.
- Delimite o sistema. Escreva o que está dentro e o que fica fora. A rede da concessionária entra como um evento só, sem detalhar a subestação. O tanque de processo entra, o tratamento de água fica de fora.
- Pergunte o que causa o topo de forma imediata. Só o nível logo abaixo. Para cada causa, decida se basta uma delas, porta OU, ou se precisam ocorrer todas juntas, porta E.
- Desça um nível de cada vez. Repita a pergunta em cada evento intermediário, sem pular etapas. Pular do topo direto para o rolamento esconde a bomba reserva e a lógica que ela cria.
- Pare no evento básico. O ramo termina quando a falha é de um componente ou de uma ação que tem dado de falha ou que dá para estimar. Ramo sem informação vira evento não desenvolvido, marcado como tal.
- Levante a probabilidade de cada evento básico. Use taxa de falha e tempo de missão, ou probabilidade por demanda. A fonte de cada número fica anotada ao lado.
- Tire os conjuntos de corte mínimos e calcule o topo. Depois revise com a equipe, comparando o resultado com o histórico real de paradas.
O passo 3 tem um teste que evita o erro mais comum de lógica. Para cada porta, pergunte: “se só esta entrada acontecer, o evento de cima acontece?”. Se a resposta for sim para cada entrada, a porta é OU. Se o evento de cima exige as entradas juntas, a porta é E. Times experientes erram aqui quando desenham a proteção como se fosse causa.
Análise qualitativa: conjuntos de corte mínimos
Um conjunto de corte é uma combinação de eventos básicos que, se ocorrer, produz o evento topo. Ele é mínimo quando nenhum evento pode sair da combinação sem que o topo deixe de acontecer. A lista de cortes mínimos é a árvore de falhas reescrita como uma soma de caminhos. É a saída mais útil do método, mesmo antes de qualquer número.
A regra para obter os cortes é mecânica. Porta OU multiplica os caminhos, porque cada entrada vira um corte separado. Porta E junta as entradas num corte só. No exemplo deste artigo, a porta E entre a bomba B1 e a reserva B2 combina 4 modos de falha da B1 com 3 modos da B2. O resultado são 12 cortes de dois eventos.
A leitura qualitativa começa pela ordem de cada corte, que é o número de eventos que ele contém:
- Corte de ordem 1 é ponto único de falha. Um evento sozinho derruba o sistema. Num sistema crítico, cada ponto único precisa de uma justificativa escrita ou de uma ação.
- Corte de ordem 2 indica uma defesa simples. Dois eventos independentes precisam coincidir. O risco cai muito, desde que os dois não tenham causa comum.
- Corte de ordem 3 ou mais costuma pesar pouco, a não ser que os eventos sejam frequentes ou dependentes entre si.
Essa leitura já muda decisões. Uma árvore com cinco pontos únicos e uma redundância bonita no meio mostra que o investimento na redundância protegeu o caminho errado. O exemplo mais adiante tem exatamente esse desenho.
Análise quantitativa: como calcular a probabilidade
Com a probabilidade de cada evento básico, a árvore de falhas calcula a probabilidade do topo de baixo para cima, porta por porta. As fórmulas valem para eventos independentes, e essa hipótese precisa ser conferida, não presumida.
| Cálculo | Fórmula | Leitura |
|---|---|---|
| Porta E | P = p₁ × p₂ × … × pₙ | Todas precisam ocorrer, então a probabilidade cai a cada entrada |
| Porta OU | P = 1 − (1 − p₁) × (1 − p₂) × … × (1 − pₙ) | Basta uma, então a probabilidade sobe a cada entrada |
| Evento com taxa de falha | p = 1 − e^(−λ·t) | λ em falhas por hora e t em horas de missão |
| Aproximação para λt pequeno | p ≈ λ·t | Vale quando λt fica abaixo de 0,1 |
| Evento topo pelos cortes | P(topo) ≈ soma das probabilidades dos cortes mínimos | Aproximação de evento raro, um pouco acima do valor exato |
A taxa de falha λ é o inverso do tempo médio entre falhas. Um selo mecânico com MTBF de 25.000 horas tem λ de 4 × 10⁻⁵ por hora. Em 720 horas de operação, λt dá 0,0288, e p = 1 − e^(−0,0288) = 2,84%. A aproximação λt daria 2,88%, quase o mesmo. O artigo sobre MTBF e MTTR mostra como tirar esse número do histórico de manutenção.
Nem todo evento tem taxa por hora. A bomba reserva que não parte quando é chamada falha por demanda, e entra com probabilidade direta, como 3% por partida. Indisponibilidade por manutenção também entra assim, como a parcela do mês em que a máquina fica parada para serviço.
A aproximação pela soma dos cortes vem do manual da NASA, capítulo 7, página 83. Ela funciona bem quando as probabilidades dos eventos básicos ficam abaixo de 0,1 e, por construção, erra para o lado conservador. Quando a soma dos cortes passa de 0,1, o manual pede um cálculo mais preciso.
Se a falha muda com a idade do componente, a taxa constante deixa de valer. Nesse caso, a probabilidade do evento básico sai de uma distribuição ajustada aos dados, e a análise de Weibull é o caminho mais comum na manutenção.
Árvore de falhas exemplo: parada de uma linha de envase
O exemplo da planilha é uma envasadora fictícia de bebidas. A linha de envase depende de água de processo, que chega ao tanque por um recalque com duas bombas. A B1 opera o tempo todo. A B2 fica de reserva, com chave de transferência automática. O evento topo é a parada da linha por falta de água, num mês de operação contínua, 720 horas.
A equipe do exemplo reuniu o operador da utilidade, o mecânico, o eletricista, o técnico de automação e o engenheiro de processo. Na primeira sessão, o topo se abriu em quatro causas ligadas por porta OU. Nenhuma bomba entrega vazão, o quadro fica sem energia, o filtro de sucção entope ou o comando de nível não liga as bombas. Qualquer uma basta.
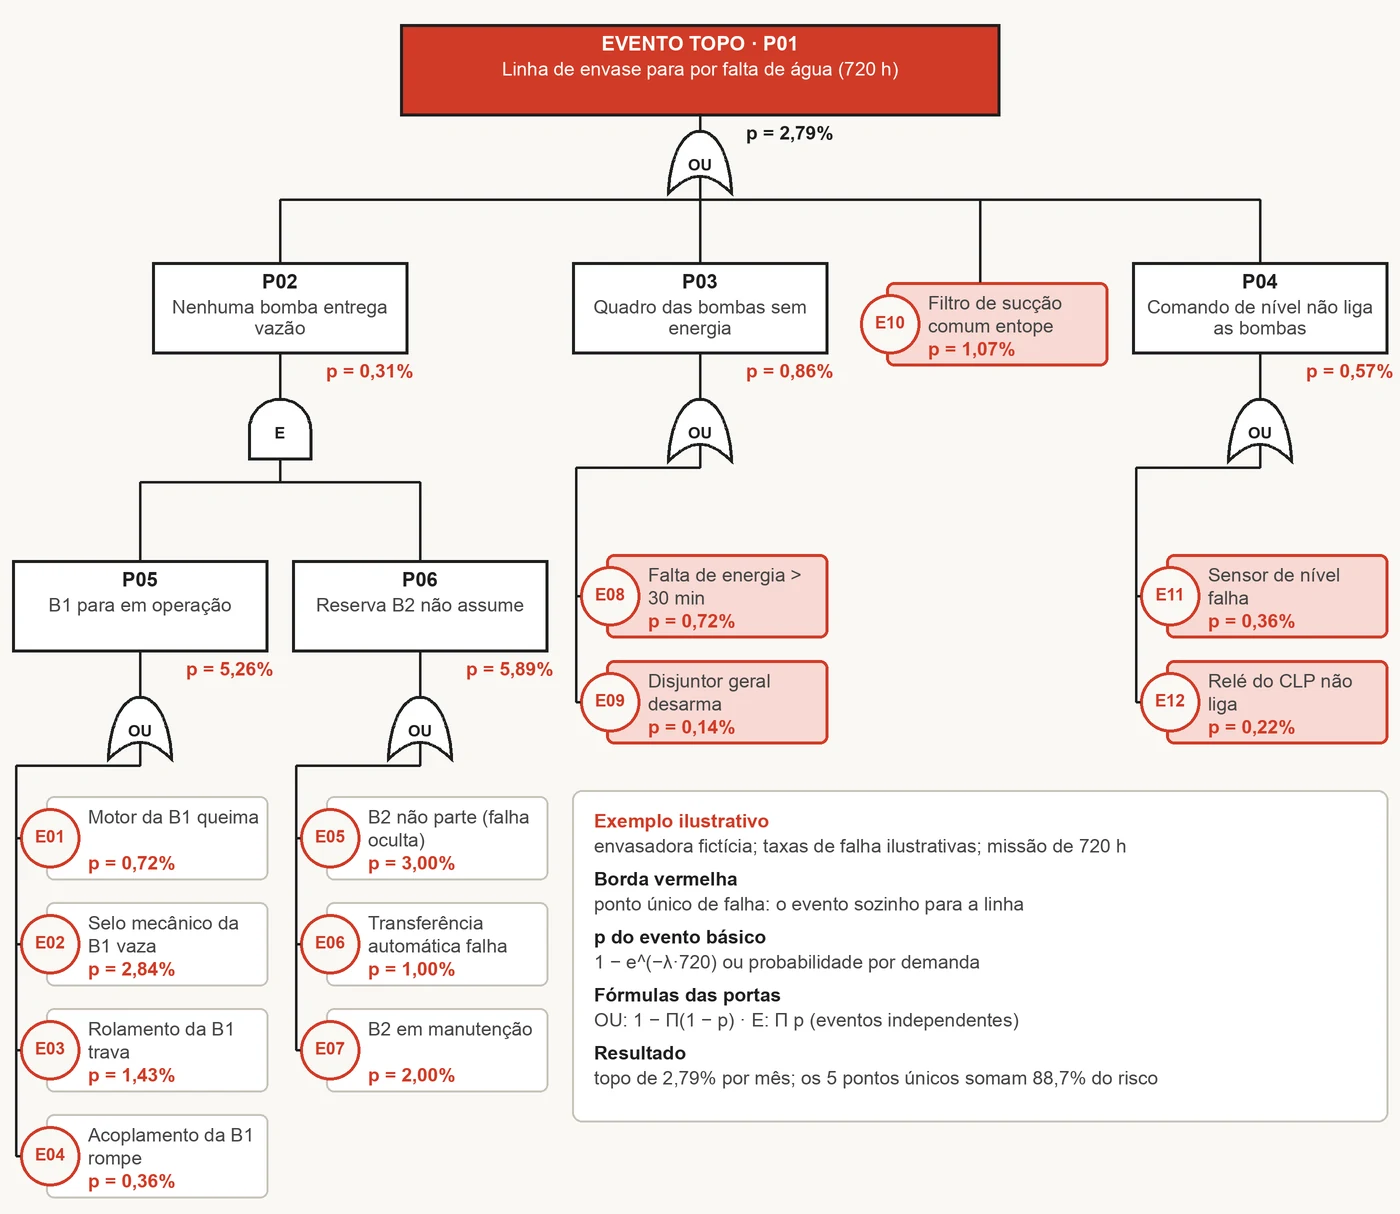
A árvore do exemplo com a probabilidade de cada nó. Toque na imagem para ampliar e baixar a planilha.
A discussão mais demorada foi sobre o filtro de sucção. O primeiro desenho colocou um filtro em cada bomba, dentro dos ramos da B1 e da B2. O mecânico corrigiu: o filtro é um só, na tubulação comum antes da derivação. Entupido, ele seca as duas bombas ao mesmo tempo. Com essa correção, o filtro saiu de baixo da porta E e subiu para a porta OU do topo, e virou ponto único.
A segunda correção veio do eletricista. A bomba reserva tem três jeitos de não assumir: não partir, a chave de transferência não comutar ou estar em manutenção justamente na hora. Esses dois últimos ninguém tinha listado, e são os que a inspeção de rotina não pega.
As taxas de falha do exemplo são ilustrativas, na ordem de grandeza de bancos genéricos de confiabilidade. Numa planta real, elas saem do histórico de falhas do sistema de manutenção, do fabricante ou de bancos como OREDA e NPRD.

O cálculo sobe a árvore. A B1 para em operação com 5,26% no mês. A porta OU junta motor, selo, rolamento e acoplamento: 1 − (1 − 0,0072) × (1 − 0,0284) × (1 − 0,0143) × (1 − 0,0036). A reserva não assume com 5,89%. Na porta E, as duas precisam acontecer: 0,0526 × 0,0589 = 0,31%. A redundância transformou duas falhas de 5% num ramo de 0,3%.
Somando os quatro ramos pela porta OU do topo, a probabilidade da parada fica em 2,79% por mês. Na prática, é uma parada a cada três anos, mais ou menos. A pergunta seguinte é onde estão esses 2,79%.
| Posição | Corte mínimo | Ordem | Probabilidade | % da soma |
|---|---|---|---|---|
| 1 | E10 filtro de sucção comum entope | 1 | 1,07% | 37,9% |
| 2 | E08 falta de energia por mais de 30 min | 1 | 0,72% | 25,3% |
| 3 | E11 sensor de nível falha | 1 | 0,36% | 12,7% |
| 4 | E12 relé do CLP não liga as bombas | 1 | 0,22% | 7,6% |
| 5 | E09 disjuntor geral desarma | 1 | 0,14% | 5,1% |
| 6 | E02 selo da B1 vaza + E05 B2 não parte | 2 | 0,085% | 3,0% |
| 7 a 17 | os outros 11 pares B1 + B2 | 2 | 0,236% somados | 8,3% |
Os cinco pontos únicos concentram 88,7% do risco. Os 12 cortes duplos das bombas, que ocuparam metade da discussão, somam 11,3%. A soma de todos os cortes dá 2,83%, 1,5% acima do valor exato da árvore. A diferença mostra a aproximação de evento raro funcionando como o manual descreve.

Importância dos eventos: Fussell-Vesely e Birnbaum
Os cortes dizem quais combinações pesam. As medidas de importância dizem quais eventos básicos pesam, somando a participação de cada um em todos os cortes. O manual da NASA, no capítulo 7, página 90, descreve quatro medidas. Duas resolvem quase todos os casos práticos.
- Fussell-Vesely. É a fração do risco do topo que passa por aquele evento: a soma dos cortes que o contêm dividida pela soma de todos os cortes. No exemplo, o filtro tem 37,9%, a energia 25,3% e o selo da B1, o pior componente das bombas, 6,0%.
- Birnbaum. Mede quanto o topo sobe para cada aumento na probabilidade do evento, com os outros parados. Ponto único tem Birnbaum perto de 1, porque ele sozinho decide o topo. No exemplo, o filtro dá 0,98 e o selo da B1 dá 0,056, porque a reserva amortece a falha dele.
As duas medidas respondem perguntas diferentes. Fussell-Vesely aponta onde está o risco hoje. Birnbaum aponta onde uma piora faria mais estrago, e por isso ajuda a decidir o que monitorar. A planilha calcula as duas a partir da lista de cortes.

Como usar o resultado da árvore de falhas
A regra de ação é simples. Ataque primeiro o corte de maior probabilidade e prefira as ações que transformam pontos únicos em cortes de ordem 2. No exemplo, a fila de trabalho fica assim.
- Filtro de sucção, 37,9% do risco. Um manômetro diferencial com alarme avisa o entupimento antes da parada. É manutenção preditiva aplicada ao ponto único mais pesado. Um filtro duplo com troca sem parar a linha também resolve, desde que a mesma água suja não entupa os dois juntos.
- Energia da concessionária, 25,3%. Um gerador com partida automática coloca uma porta E onde hoje existe uma entrada direta na porta OU. A falta de energia só para a linha se o gerador também falhar.
- Comando de nível, 20,3% somando sensor e relé. Uma segunda boia que liga as bombas por um circuito independente do CLP tira os dois eventos da condição de ponto único.
- Bombas, 11,3%. Aqui a ação mais barata é testar a B2 em rotina. A falha oculta só aparece quando alguém tenta usar a bomba, e um teste mensal de partida derruba a probabilidade de E05.
O efeito da redundância aparece no próprio exemplo. Sem a B2, a porta E vira uma ligação direta da B1 com o topo, e a probabilidade de parada sobe de 2,79% para 7,61% no mês. A reserva já cortou quase dois terços do risco. O que sobrou mora em outro lugar, e só a árvore mostra isso com clareza.
Cada ação entra no plano com dono e prazo, e o controle dela vai para o plano de controle do processo. Quando a falha é de pessoa, como esquecer a válvula fechada depois da manutenção, a defesa mais forte é um dispositivo poka-yoke, que impede o erro em vez de pedir atenção.
Árvore de falhas na segurança do trabalho
Na segurança do trabalho, a árvore de falhas mostra quantas barreiras separam a pessoa do acidente e qual delas está sozinha. Pense numa queda de plataforma durante manutenção em altura. O evento topo é a queda do trabalhador. Ela exige duas coisas ao mesmo tempo, numa porta E: o trabalhador estar exposto à borda e a proteção coletiva e a individual falharem juntas.
Cada um desses ramos se abre. A exposição vem da tarefa, por exemplo trocar uma lâmpada fora do alcance do guarda-corpo. A proteção coletiva falha se o guarda-corpo foi removido para passar material e não voltou. A individual falha se o cinto não foi ancorado, se o ponto de ancoragem não aguenta a carga ou se o talabarte está danificado. O artigo sobre EPI trata dessa última camada.
O que a árvore revela nesse caso é o ponto único escondido. Se a permissão de trabalho em altura da NR-35 não for emitida, as três defesas costumam falhar juntas, porque ninguém conferiu nada. Elas dependem de uma mesma causa e deixam de ser independentes. Tratar como independentes daria uma probabilidade bonita e falsa.
Uma distinção evita confusão nos treinamentos de SESMT. O método de árvore de causas, de origem francesa, é usado para investigar um acidente que já aconteceu e reconstruir os fatos daquele dia. A árvore de falhas também serve para investigar, mas foi feita para antecipar. Ela olha para todos os caminhos possíveis e mede quais pesam mais.
Árvore de falhas na manutenção
Na manutenção, a árvore de falhas liga o modo de falha do componente ao custo da parada. Ela ajuda a decidir o tipo de manutenção de cada item, porque mostra se a falha dele derruba o sistema sozinha ou se precisa coincidir com outra.
- Ponto único com desgaste progressivo, como o filtro do exemplo, pede monitoramento de condição. Medir a degradação e agir antes da falha é a lógica da preditiva.
- Ponto único com taxa de falha conhecida e idade definida pede troca programada. A manutenção preventiva usa o MTBF para definir o intervalo, que entra no plano de manutenção.
- Falha oculta numa reserva, como a B2 que não parte, pede teste funcional periódico. Sem o teste, a redundância existe só no desenho.
- Evento em corte de ordem alta pode ficar na corretiva, se o custo de reparo for baixo. O artigo sobre tipos de manutenção detalha cada estratégia.
Essa é a mesma pergunta que a manutenção centrada em confiabilidade (RCM) faz para cada função do equipamento. A RCM costuma usar a FMEA para listar modos de falha componente a componente. A árvore completa a visão no sentido contrário, partindo da perda da função e mostrando quais combinações de modos de falha chegam lá. É uma ferramenta clássica da engenharia de confiabilidade.
FTA, FMEA e Ishikawa: qual usar
As três ferramentas falam de falha e de causa, e por isso se misturam. A diferença está na direção do raciocínio e no que cada uma entrega.
| Ferramenta | Direção | Pergunta | Entrega |
|---|---|---|---|
| Árvore de falhas (FTA) | Dedutiva, de cima para baixo | Que combinações de falhas produzem este evento? | Cortes mínimos, pontos únicos e probabilidade do topo |
| FMEA | Indutiva, de baixo para cima | Se este componente falhar, o que acontece? | Lista de modos de falha priorizada por risco |
| Diagrama de Ishikawa | De um efeito para famílias de causa | Quais são as causas possíveis deste efeito? | Hipóteses de causa organizadas, sem lógica E ou OU |
A FMEA varre o sistema peça por peça e pega modos de falha que ninguém imaginaria a partir do topo. A árvore de falhas pega o que a FMEA não vê: as combinações e a redundância. Uma linha de FMEA para a bomba reserva teria nota baixa, porque ela sozinha não para nada. Na árvore, ela aparece como a metade de uma porta E. O artigo sobre análise FMEA mostra o preenchimento das notas.
O diagrama de Ishikawa é mais rápido e mais solto. Ele levanta hipóteses em famílias como os 6M, sem dizer se as causas agem sozinhas ou juntas, e serve bem como rascunho do primeiro nível da árvore. Para investigar um evento que já aconteceu, a escolha entre prever e investigar está detalhada em FMEA ou análise de causa raiz, e os 5 porquês ajudam a descer cada ramo quando falta dado.
O modelo de FMEA do kit de ferramentas Lean Seis Sigma da Voitto é um bom par para a planilha deste artigo. A FMEA lista e prioriza os modos de falha de cada componente, e a árvore mostra como eles se combinam no evento topo.

Modelo de árvore de falhas em Excel
A planilha faz as contas deste artigo para a sua árvore. Você cadastra os eventos básicos e as portas, e ela devolve a probabilidade do topo, o ranking dos cortes e a importância de cada evento.
Planilha gratuita de árvore de falhas, com cálculo de probabilidade. Cadastra até 30 eventos básicos com taxa de falha por hora ou probabilidade direta e calcula p = 1 − e^(−λt) com o tempo de missão. Aceita até 15 portas E e OU, com 6 entradas cada. Calcula a probabilidade do evento topo de baixo para cima. Para até 40 cortes mínimos, calcula probabilidade, ranking, participação e as importâncias de Fussell-Vesely e de Birnbaum.
São cinco abas: Como usar, Eventos básicos, Árvore, Cortes mínimos e Exemplo preenchido, com o recalque da linha de envase. Roda sem macros no Excel, no LibreOffice e no Google Planilhas. Clique na miniatura para ver o exemplo e baixar o arquivo.
Dois detalhes evitam erro de uso. A porta do topo vai na primeira linha, e uma porta só pode receber portas listadas abaixo dela, o que impede referência circular. E a planilha compara a soma dos cortes com o topo da árvore. Se a diferença passar de alguns por cento com probabilidades pequenas, falta corte na lista ou há corte que não é mínimo.
Erros comuns na árvore de falhas
- Tratar eventos dependentes como independentes. Duas bombas iguais, do mesmo lote, com a mesma água e o mesmo mecânico, não falham de forma independente. A conta da porta E fica otimista. O caminho é modelar a causa comum como evento próprio, como o filtro do exemplo. Outra saída é usar um fator de causa comum, como o modelo beta da literatura de confiabilidade.
- Evento topo vago. “Falha no sistema de água” não diz se o problema é vazão, pressão, qualidade ou tempo. Cada interpretação gera uma árvore diferente, e a reunião discute as quatro ao mesmo tempo.
- Misturar causa com sintoma. “Bomba fazendo barulho” é sintoma de rolamento gasto ou de cavitação. Sintoma na árvore ocupa o lugar da causa e esconde as duas.
- Árvore sem dado de falha. Probabilidade chutada em reunião dá um número com quatro casas decimais e nenhum lastro. Anote a fonte de cada λ. Quando não houver dado, faça a análise qualitativa, que já entrega os pontos únicos, e marque o número como estimativa.
- Esquecer o tempo de missão. Probabilidade sem período não significa nada. Um evento com 1% num turno e outro com 1% num ano têm riscos muito diferentes.
- Pular níveis. Ligar o topo direto aos componentes elimina as portas intermediárias e, com elas, a redundância e a causa comum, que são justamente o que o método existe para mostrar.
Onde a árvore de falhas entra no projeto
Num projeto de Lean Seis Sigma, conduzido pelo método DMAIC, a árvore de falhas mora na fase Analisar. No meu livro, o Guia Prático Lean Seis Sigma, a abertura da Parte VI, página 324, define a etapa assim: “A etapa de Análise contempla a interpretação de dados, a identificação de padrões e tendências, a avaliação dos riscos e das causas prováveis dos problemas”. Na figura que filtra os X vitais do processo, a FTA aparece entre as ferramentas qualitativas, ao lado do diagrama espinha de peixe e da matriz causa e efeito.
Essa posição faz sentido. A árvore organiza as causas candidatas com lógica E e OU, e os dados da fase Medir dão as probabilidades. Na fase Melhorar, ela mede o efeito de cada proposta antes do investimento. Na fase Controlar, o teste da reserva e o alarme do filtro entram no plano de controle.
Para começar, escolha um evento que já parou a sua operação pelo menos uma vez e escreva o topo numa frase, com local e período. Reúna quem opera e quem mantém, desenhe três níveis e liste os cortes à mão. Os pontos únicos aparecem na primeira hora, antes de qualquer número. Depois, cadastre os eventos na planilha e deixe ela fazer as contas.
Para as ferramentas da fase Analisar e das outras fases, a gente reuniu o kit de ferramentas Lean Seis Sigma, com a FMEA e outros 24 modelos para preencher ou baixar.
No fim, a árvore de falhas troca a pergunta “o que pode dar errado?” por outra mais útil: qual combinação derruba o sistema, e com que chance. Quando essa resposta está no papel, o investimento deixa de ir para onde a discussão é mais barulhenta e passa a ir para onde o risco está.